Blindagem corporativa via redução de riscos por IA
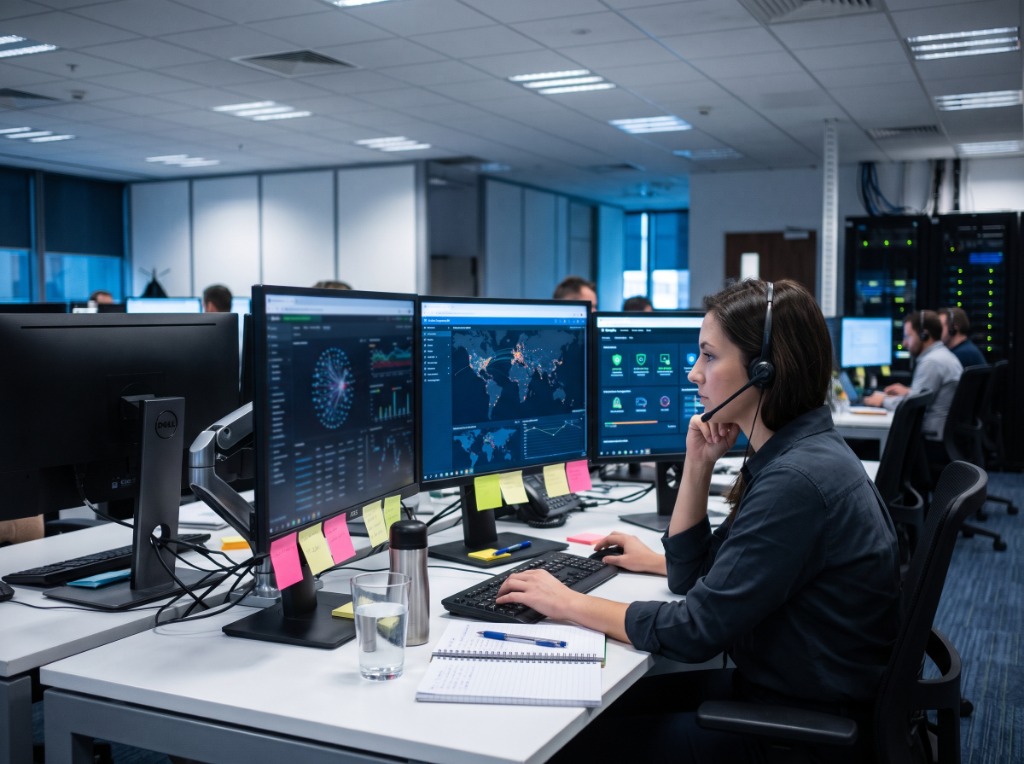
Resumo Executivo
A implementação estratégica da redução de riscos em ataques cibernéticos via automação de defesas com IA tornou-se o principal diferencial para a continuidade operacional de organizações sob ameaça constante de agentes maliciosos que utilizam aprendizado de máquina para escalar incidentes. Em vez de depender exclusivamente de intervenção humana, que sofre com a latência de resposta, as arquiteturas modernas utilizam defesas autônomas capazes de identificar, isolar e neutralizar vetores de ataque em nanossegundos, garantindo a integridade dos dados antes que a exfiltração ocorra.
Redução drástica do Tempo Médio de Resposta (MTTR), eliminando a janela de vulnerabilidade entre a detecção do ataque e a execução do bloqueio. Aumento da precisão na identificação de ameaças zero-day através da análise comportamental, superando a eficácia dos sistemas de assinaturas tradicionais. Otimização da alocação de talentos seniores em cibersegurança, que deixam de atuar em triagens repetitivas para focar em estratégia e governança de dados.
O Cenário Atual das Ameaças Automatizadas
O ambiente de ameaças evoluiu para um estágio onde a automação é a única resposta viável. Grupos criminosos utilizam IA generativa para criar campanhas de phishing de alta precisão, gerar malwares polimórficos que contornam antivírus convencionais e realizar reconhecimento automático de vulnerabilidades em infraestruturas expostas. Esse cenário impõe que as empresas não tratem a defesa apenas como uma ferramenta de TI, mas como um motor de resiliência corporativa.
A redução de riscos em ataques cibernéticos via automação de defesas com IA não substitui os protocolos de governança, mas atua como a camada de choque. Quando uma infraestrutura é atacada, o sistema de defesa autônomo executa um conjunto de regras predefinidas ou aprendidas, ajustando firewalls, segmentando redes ou bloqueando privilégios de acesso de forma dinâmica. Esta capacidade de adaptação imediata é o que diferencia empresas que sofrem incidentes catastróficos daquelas que apenas registram tentativas de invasão malsucedidas.
Estrutura de Automação e Defesa Dinâmica
Para que a automação seja eficaz, a arquitetura de segurança deve ser integrada a um ecossistema de dados unificado. A IA precisa de visibilidade para atuar, o que significa que todos os endpoints, servidores e nuvens devem alimentar um banco de dados centralizado que o sistema de inteligência possa monitorar.
A arquitetura de defesa deve contemplar a detecção de anomalias no tráfego de rede. Algoritmos de aprendizado supervisionado treinam-se com o tráfego legítimo da empresa. Qualquer desvio estatístico é sinalizado como uma possível ameaça. Quando a redução de riscos em ataques cibernéticos via automação de defesas com IA entra em cena, o sistema pode realizar ações automáticas, como o isolamento de um dispositivo infectado da rede principal, evitando o movimento lateral do atacante sem derrubar toda a operação da empresa.
Integração de Processos e Tomada de Decisão
A transição para um modelo de defesa baseado em IA exige uma mudança de cultura interna. Decisores B2B precisam entender que a automação reduz o custo operacional de longo prazo ao evitar a necessidade de equipes massivas para monitoramento manual de logs. Além disso, a conformidade normativa, cada vez mais rigorosa devido a regulamentações de proteção de dados, é facilitada pela capacidade de auditoria contínua que os sistemas de IA proporcionam.
Ao implementar soluções que priorizam a automação, a diretoria de tecnologia consegue estabelecer métricas claras de resiliência. O foco deixa de ser apenas o bloqueio de ataques e passa a ser a velocidade de restauração de serviços em um ambiente seguro. A integração entre o SOC (Security Operations Center) e os processos automatizados permite uma gestão de crise preventiva, antecipando-se aos impactos financeiros e de reputação que decorreriam de um vazamento de informações.
Escalabilidade e Gestão de Recursos
O ganho operacional proporcionado pela automação permite que o setor de segurança da informação evolua de um centro de custo para um pilar de confiança estratégica. A capacidade de processar bilhões de eventos por segundo é inviável para qualquer estrutura humana, mas é a base de trabalho dos modelos de IA voltados para cibersegurança.
Ao focar na redução de riscos em ataques cibernéticos via automação de defesas com IA, o negócio ganha fôlego para escalar operações globais sem a necessidade de replicar a mesma estrutura de defesa em cada território, pois os modelos de inteligência podem ser centralizados e atualizados simultaneamente. A gestão de recursos torna-se mais inteligente, permitindo que investimentos em infraestrutura sejam direcionados para a inovação do produto, enquanto a proteção da marca é garantida por camadas de defesa que aprendem e se tornam mais robustas a cada tentativa de invasão bloqueada.
Alinhamento com a Estratégia de Continuidade
Empresas de alta performance não esperam pelo ataque para testar suas defesas. Elas utilizam ferramentas de simulação de violação e ataque (BAS) integradas à IA para mapear fraquezas antes que criminosos o façam. Essa postura ativa, apoiada pela automação, transforma a segurança em uma vantagem competitiva inegável. Quando o cliente final percebe que seus dados estão sob custódia de uma organização que aplica tecnologias de defesa de ponta, o valor percebido da marca e a confiança no serviço aumentam exponencialmente.
FAQ Executivo
Qual o tempo médio para o retorno sobre o investimento desta automação?
O retorno é observado principalmente através da redução de custos com incidentes e da diminuição do tempo de inatividade. Em média, empresas de médio e grande porte recuperam o investimento em menos de dezoito meses via eficiência operacional.
Como a automação de defesas afeta a infraestrutura legada atual?
A maioria das soluções modernas de prevenção via IA é agnóstica quanto ao hardware, utilizando APIs para integração com sistemas legados. A implementação ocorre sem necessidade de troca de servidores, focando na camada de inteligência e controle centralizado.
Qual o custo aproximado de manutenção dessas soluções avançadas?
Os custos de manutenção são previsíveis, geralmente baseados em modelos de licenciamento por volume de dados ou endpoints protegidos. A redução na necessidade de contratação de analistas júnior para monitoramento 24/7 compensa amplamente as taxas de licenciamento de software.
Receba os próximos posts
IA, bastidores e casos reais — direto no seu e-mail. Sem spam.


